El phishing moderno: cómo detectar campañas dirigidas y personalizadas impulsadas por IA
La inteligencia artificial está transformando el phishing. Los mensajes fraudulentos son cada vez más personalizados y difíciles de reconocer. La clave para detectarlos ya no está únicamente en el contenido, sino en el contexto.
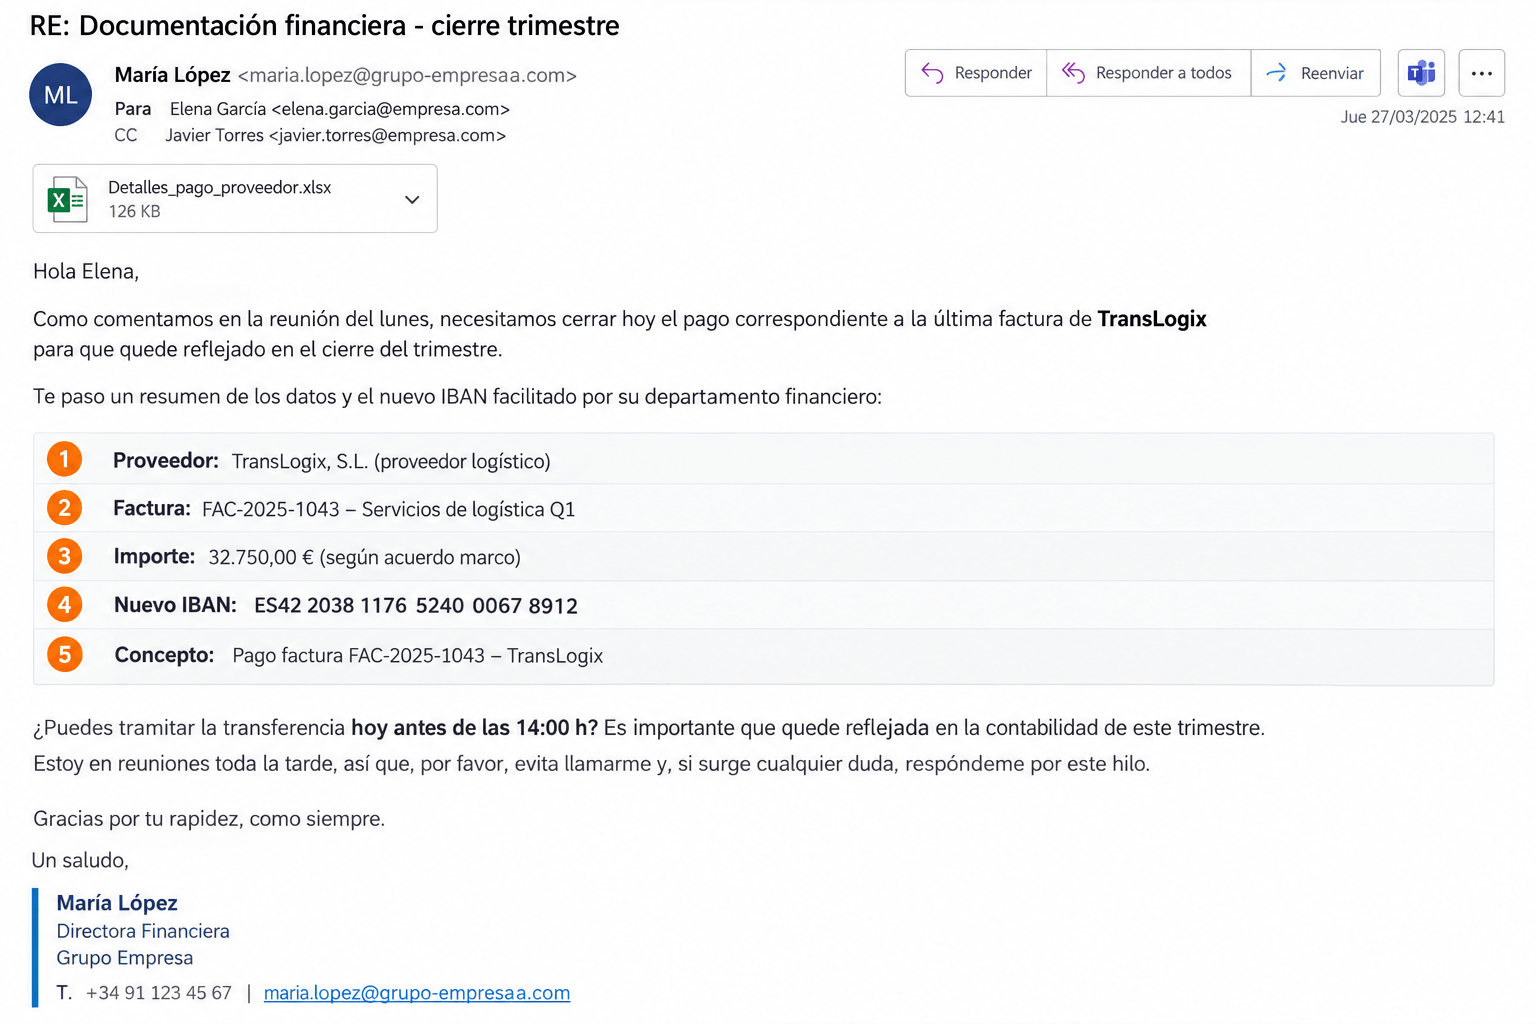
Son las 12:41 de un jueves de cierre trimestral. Elena, responsable de pagos de una empresa distribuidora, recibe un correo de su directora financiera. Menciona la auditoría de esa semana, hace referencia a un proveedor habitual y le pide actualizar el IBAN de una factura pendiente antes de las dos.
«Estoy en una reunión, mejor no me llames», termina el mensaje.
No hay faltas de ortografía, enlaces sospechosos ni expresiones extrañas. El tono es el de siempre. Elena realiza la transferencia. Tres días después, el proveedor real reclama su pago.
El correo era falso.
Durante años hemos aprendido a desconfiar de mensajes mal redactados o remitentes desconocidos. Pero ¿qué ocurre cuando un mensaje fraudulento parece completamente legítimo?
Del phishing masivo al phishing personalizado con IA
El phishing tradicional se basaba en enviar miles de mensajes genéricos esperando que algún destinatario cayera en la trampa. Las traducciones deficientes y los errores de redacción facilitaban su identificación.
La inteligencia artificial generativa ha cambiado este escenario.
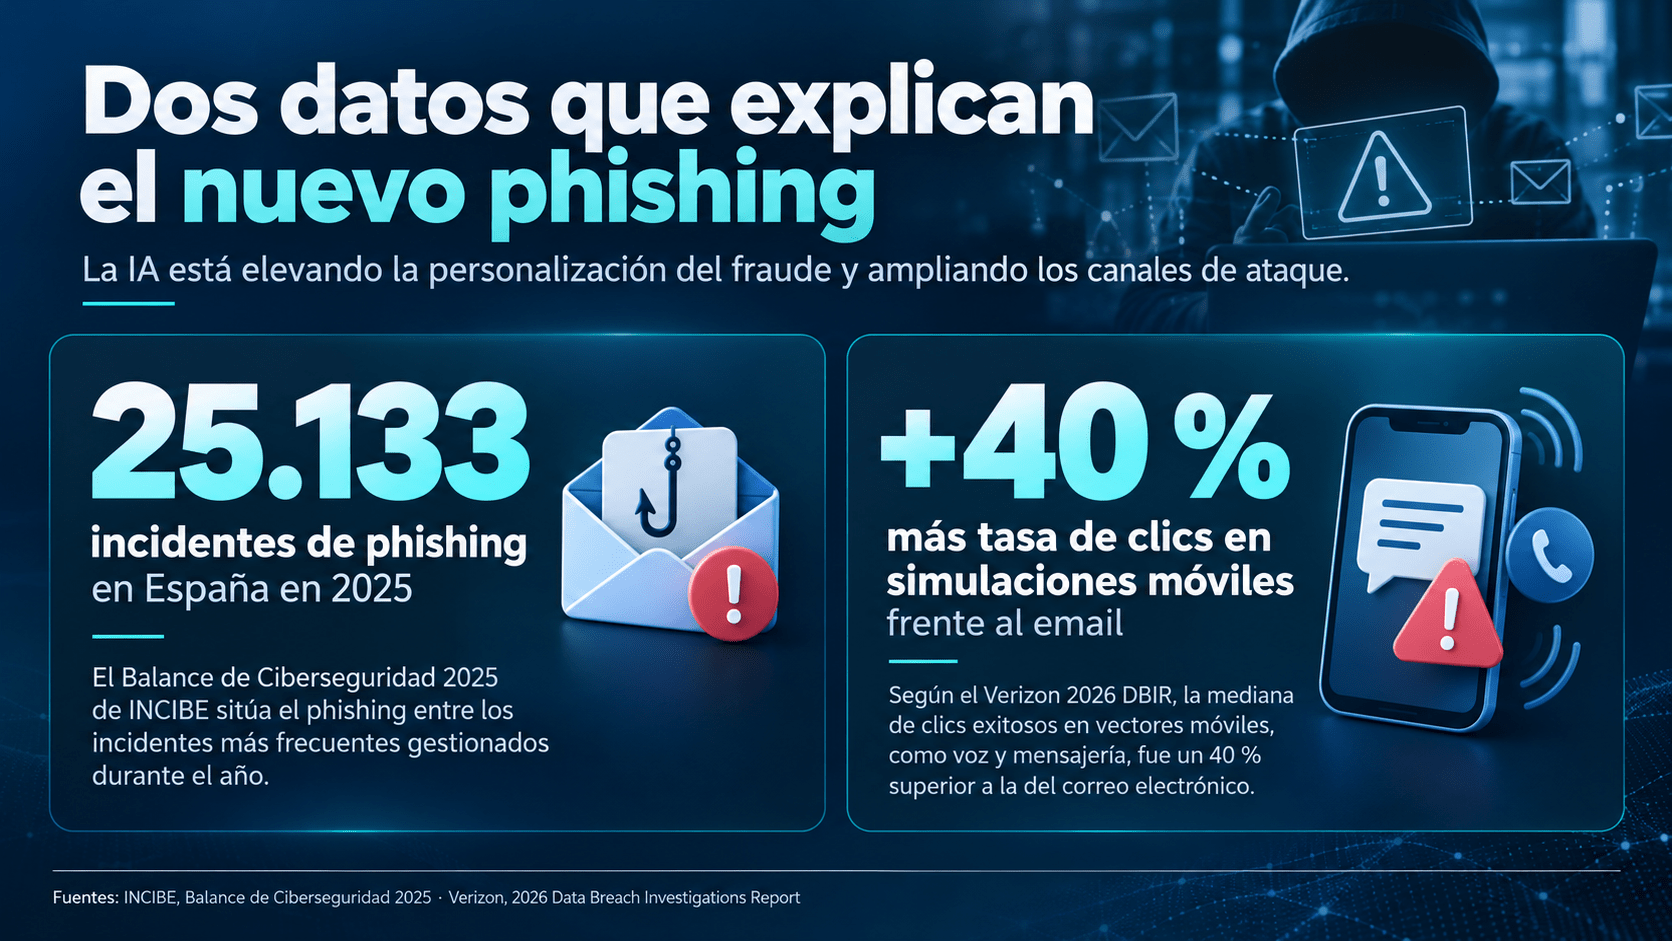
Ahora, los ciberdelincuentes pueden recopilar información de LinkedIn, páginas corporativas o filtraciones de datos para crear mensajes adaptados al cargo, las responsabilidades y el contexto profesional de cada víctima.
Lo que antes requería horas de investigación puede automatizarse en buena medida, permitiendo desarrollar campañas de spear phishing a mayor escala. Además, el idioma ha dejado de ser una barrera: los correos fraudulentos pueden utilizar un castellano natural y reproducir el tono de las comunicaciones empresariales.
Cómo funciona una campaña de phishing impulsada por IA
Aunque cada ataque es diferente, las campañas más elaboradas suelen seguir un proceso reconocible:
1.- Los delincuentes investigan a su objetivo. Recopilan información sobre empleados, proveedores, proyectos y relaciones profesionales utilizando fuentes públicas o datos filtrados.
2.- Después, utilizan herramientas de IA para personalizar el mensaje, imitando el estilo de un directivo o proveedor e incorporando referencias que resulten familiares para la víctima.
3.- El ataque puede llegar mediante correo electrónico, SMS o aplicaciones corporativas como Microsoft Teams y Slack. En ocasiones, se refuerza con deepfakes de voz o vídeo que aparentemente confirman la solicitud.
4.- El objetivo final suele ser conseguir una transferencia, modificar datos bancarios, robar credenciales o lograr que el usuario autorice permisos de acceso a una aplicación.
Cinco señales que permiten detectar el engaño
Cuando la redacción ya no delata el fraude, debemos prestar atención al contexto y a las acciones solicitadas.
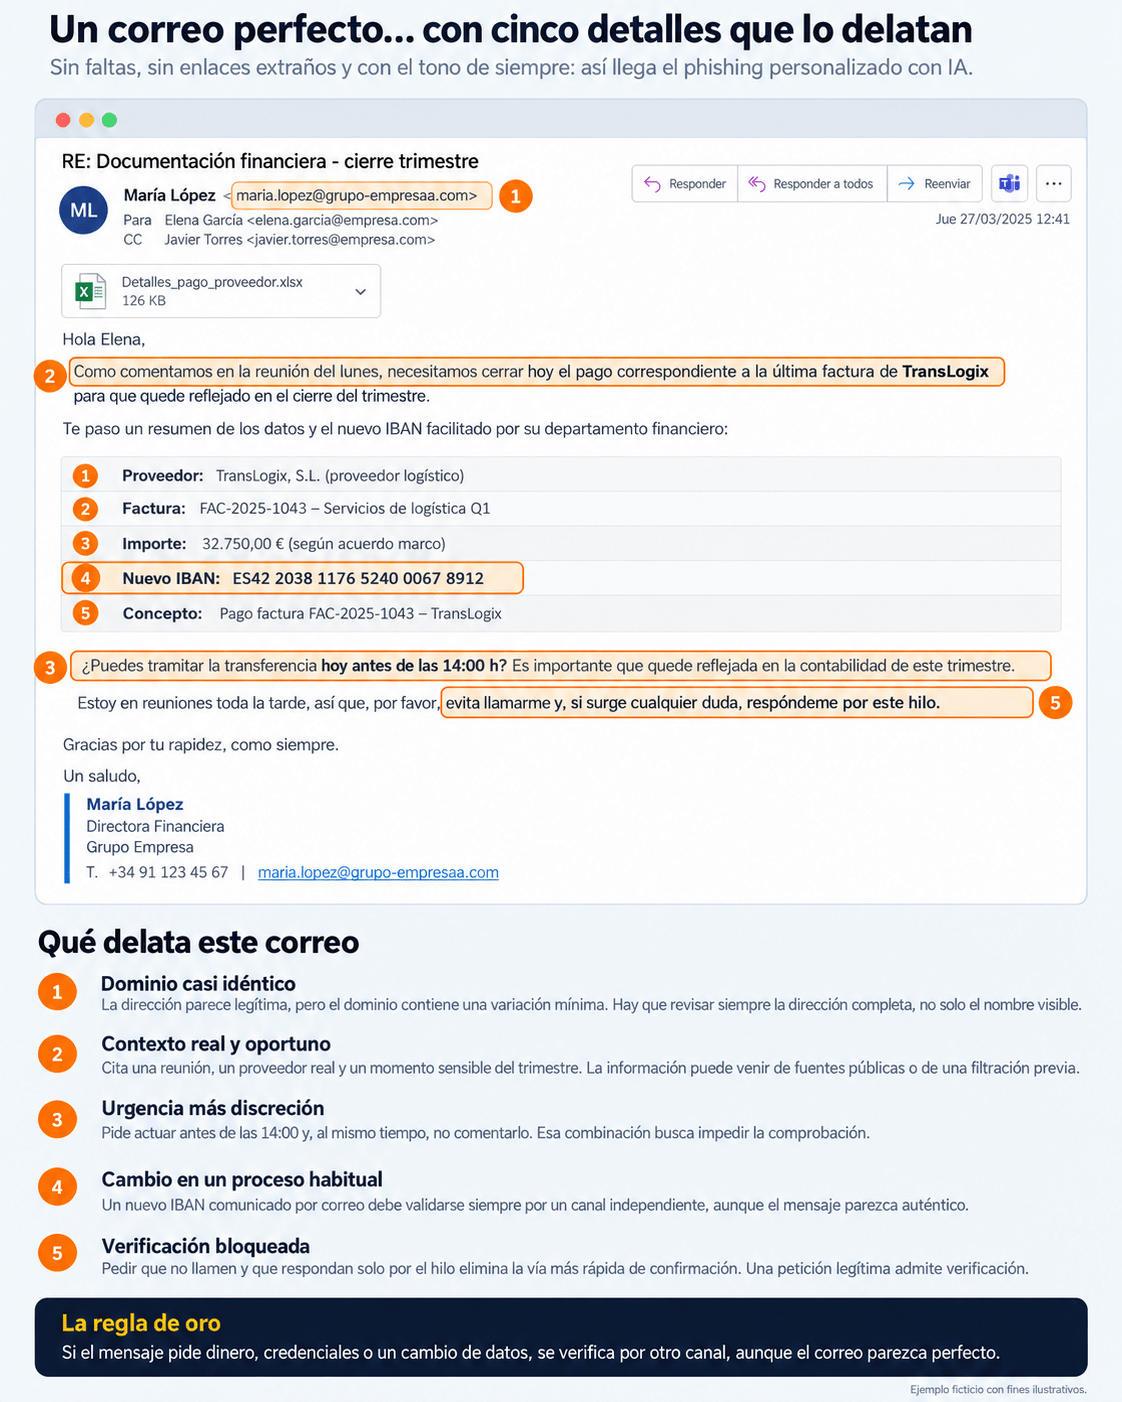
La clave no es únicamente identificar quién envía el mensaje, sino verificar si lo que solicita tiene sentido.
Cómo proteger a una organización frente al phishing personalizado
La protección eficaz debe combinar tres elementos fundamentales:
1.- Tecnología. Los filtros avanzados de correo permiten detectar comportamientos sospechosos y anomalías en las comunicaciones. Es importante complementarlos con SPF, DKIM y DMARC, autenticación multifactor resistente al phishing mediante FIDO2 o passkeys, protección de endpoints y control de aplicaciones con permisos OAuth.
2.- Procesos. Las transferencias importantes, los cambios de cuentas bancarias y las 2.- solicitudes extraordinarias deben contar con mecanismos de verificación independientes. La doble aprobación y los procedimientos para peticiones urgentes de dirección ayudan a evitar fraudes.
3.- Personas. La formación debe adaptarse a los riesgos reales de cada departamento. Las simulaciones personalizadas, las sesiones frecuentes y una cultura que facilite comunicar sospechas son esenciales para reducir la exposición.
Como abordamos en nuestro artículo sobre formación en ciberseguridad, los empleados deben participar activamente en la protección de la organización.
Qué hacer si el ataque ha tenido éxito
Si un empleado ha facilitado credenciales o realizado una transferencia fraudulenta, actuar rápidamente es fundamental.
El equipo de seguridad debe contener el incidente, revocar sesiones y accesos comprometidos, preservar las evidencias y analizar su alcance.
Si hay una operación económica implicada, debe contactarse inmediatamente con la entidad bancaria. También es necesario activar los procedimientos internos de respuesta y comunicación.
Cuando el engaño mejora, la defensa también debe hacerlo
La inteligencia artificial ha perfeccionado las técnicas de suplantación, pero también puede convertirse en una aliada para detectar amenazas, identificar comportamientos anómalos y responder con mayor rapidez ante posibles ataques.
El reto para las empresas ya no consiste únicamente en bloquear correos sospechosos, sino en aprender a reconocer el fraude incluso cuando todo parece legítimo. Para conseguirlo, es necesario combinar herramientas de seguridad avanzadas, procedimientos de verificación y empleados preparados para identificar situaciones que se salen de lo habitual.
En este nuevo escenario, la prevención debe evolucionar al mismo ritmo que las amenazas. Revisar periódicamente los controles de seguridad, actualizar la formación y fomentar una cultura en la que verificar una solicitud sea algo habitual puede marcar la diferencia.
Porque el phishing moderno no siempre se reconoce por lo que dice un mensaje, sino por lo que intenta conseguir.
** El correo electrónico que se muestra es un ejemplo ficticio. Tanto las personas como las empresas, los dominios, los importes y los números de cuenta que aparecen son inventados y se han creado únicamente con fines ilustrativos, para mostrar cómo podría ser un ataque de phishing personalizado con ayuda de inteligencia artificial. Cualquier parecido con personas, organizaciones o hechos reales es pura coincidencia.