Videovigilancia con IA y el marco legal: RGPD, LOPDGDD y AI Act
Las cámaras de videovigilancia ya no se limitan a grabar imágenes. Los sistemas actuales pueden detectar movimientos anómalos, identificar patrones, generar alertas y, en determinados casos, reconocer personas prácticamente en tiempo real.
Para las organizaciones, las ventajas son claras: mayor capacidad de supervisión, una respuesta más rápida ante incidentes y la posibilidad de automatizar determinadas tareas de seguridad. Pero esa capacidad también aumenta las responsabilidades.
Cuando incorporamos inteligencia artificial a un sistema de videovigilancia debemos analizar qué información recoge, qué hace con ella, durante cuánto tiempo la conserva y quién puede acceder a los resultados. La tecnología puede ser más avanzada, pero las obligaciones de protección de datos siguen plenamente vigentes.
En Europa, tres normas deben tenerse especialmente en cuenta: el RGPD, la LOPDGDD y el AI Act. La clave está en diseñar la solución desde el principio teniendo presente el cumplimiento, y no añadirlo cuando el sistema ya está funcionando.
Tres marcos legales que deben analizarse conjuntamente
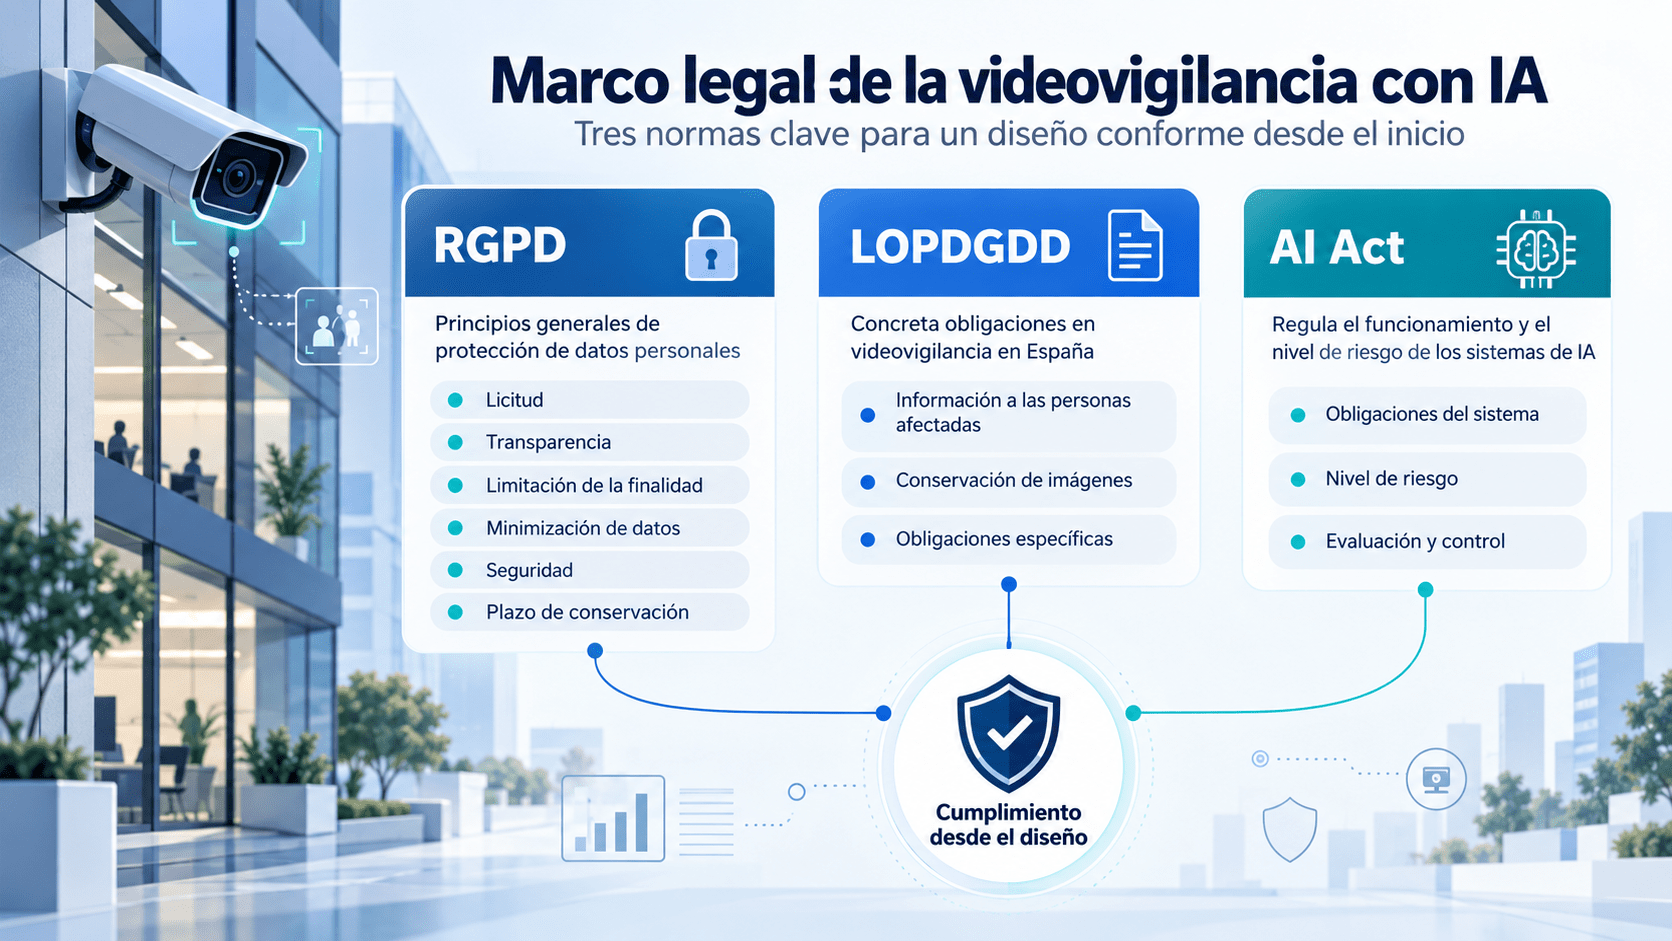
No toda cámara que incorpore IA se convierte automáticamente en un sistema de alto riesgo. Todo dependerá de su finalidad y de las funcionalidades utilizadas. Una cámara que detecta movimiento no plantea el mismo escenario que un sistema que identifica biométricamente a las personas.
Por eso, antes de contratar una solución conviene analizar algo más que sus prestaciones técnicas. La empresa debe conocer exactamente qué hace el sistema, qué datos procesa y con qué finalidad.
Minimización de datos: recoger solo lo necesario
Uno de los principios más importantes del RGPD es la minimización de datos: únicamente deben tratarse aquellos datos que sean necesarios para cumplir una finalidad previamente definida. Aplicado a videovigilancia, supone evitar grabar más zonas, más información o durante más tiempo del necesario.
Por ejemplo, si el objetivo es detectar si alguien entra en una zona restringida, quizá sea suficiente con que la IA identifique la presencia de una persona y genere una alerta. No necesariamente será necesario identificar quién es, almacenar su rostro o analizar otras características.
También debe revisarse el campo de visión de las cámaras, evitando zonas en las que la captación no resulte necesaria o pueda resultar especialmente intrusiva.
Otro punto fundamental es la conservación. En los sistemas de videovigilancia utilizados con fines de seguridad, la LOPDGDD establece, como regla general, que las imágenes deben suprimirse en un plazo máximo de un mes desde su captación, salvo determinadas excepciones cuando deban conservarse para acreditar hechos o incidentes.
Que una plataforma cloud permita almacenar imágenes durante meses no significa que exista una justificación legal para hacerlo.
Transparencia: informar de forma clara
Toda persona que acceda a una zona videovigilada debe poder saber que está siendo grabada. El conocido cartel de videovigilancia sigue siendo obligatorio, pero forma parte de un sistema de información más amplio. En un lugar suficientemente visible debe indicarse la existencia del tratamiento, la identidad del responsable y la posibilidad de ejercer los derechos reconocidos por la normativa. Además, debe existir una segunda capa de información, accesible por ejemplo mediante una web o código QR, en la que se expliquen con mayor detalle la finalidad, la base jurídica, los plazos de conservación o los derechos del interesado.
Cuando las imágenes son analizadas mediante inteligencia artificial, la transparencia resulta todavía más importante. No es lo mismo grabar una entrada para revisar posteriormente un incidente que utilizar algoritmos capaces de analizar patrones, identificar personas o generar decisiones automatizadas.
La información facilitada debe corresponderse siempre con lo que realmente hace el sistema.
Derecho de supresión: las imágenes también son datos personales
Cuando una persona es identificable en una grabación, su imagen constituye un dato personal. Por tanto, los derechos reconocidos por el RGPD también afectan a la videovigilancia. Entre ellos se encuentra el derecho de supresión. Esto obliga a las organizaciones a disponer de procedimientos que permitan localizar las imágenes, gestionar las solicitudes recibidas y eliminarlas cuando corresponda.
Existen excepciones. Si una grabación resulta necesaria para investigar un incidente, acreditar determinados hechos o ejercer o defender una reclamación, puede existir una justificación para conservarla. La dificultad aumenta cuando las imágenes se almacenan en plataformas cloud. La empresa debe conocer cómo se gestionan las copias de seguridad, las réplicas y las políticas de retención del proveedor.
Además, el tratamiento de videovigilancia debe estar correctamente incorporado al Registro de Actividades de Tratamiento de la organización.
Datos biométricos: un nivel de protección superior
No todo análisis de imágenes implica tratamiento biométrico. Una cámara puede detectar movimiento, contar personas o identificar determinados patrones sin reconocer a ningún individuo concreto. El escenario cambia cuando se utilizan características físicas o fisiológicas para identificar de manera unívoca a una persona, como ocurre con determinados sistemas de reconocimiento facial. Los datos biométricos utilizados con fines de identificación forman parte de las categorías especiales de datos del RGPD y están sometidos a requisitos mucho más estrictos.
Antes de utilizar este tipo de tecnología, la organización debe analizar su base jurídica, necesidad y proporcionalidad, los riesgos para las personas y la existencia de alternativas menos intrusivas.
Por ejemplo, si el objetivo consiste en controlar el acceso a un edificio, conviene valorar si realmente es necesario utilizar reconocimiento facial o si puede conseguirse el mismo resultado mediante una tarjeta o una credencial digital.
En determinados escenarios también puede ser necesario realizar una Evaluación de Impacto relativa a la Protección de Datos (EIPD).
El AI Act añade además obligaciones y restricciones específicas para determinados usos de tecnologías biométricas, por lo que resulta especialmente importante diferenciar entre detección, verificación, identificación y categorización biométrica.
Cumplimiento desde el diseño
La inteligencia artificial puede mejorar considerablemente un sistema de videovigilancia: detectar incidentes antes, reducir falsas alarmas y optimizar el trabajo de los equipos de seguridad. Pero que una tecnología pueda analizar más información no significa que siempre deba hacerlo.
La verdadera pregunta es qué necesita la organización para cumplir su objetivo y cuáles son los datos mínimos necesarios para conseguirlo.
RGPD, LOPDGDD y AI Act deben formar parte del diseño del sistema desde el primer momento. Revisar las configuraciones, los plazos de conservación, la documentación y las funcionalidades de IA activadas es esencial para aprovechar la tecnología sin comprometer el cumplimiento ni la confianza de las personas.