NIS2 en España: obligaciones, plazos y hoja de ruta para pymes y empresas
Un ciberataque bloquea la aplicación con la que tu empresa gestiona pedidos. Mientras TI intenta recuperar el servicio, los clientes esperan y dirección necesita respuestas. Este escenario explica la importancia de NIS2 en España, una directiva que refuerza la prevención, la respuesta ante incidentes y la continuidad del negocio. Prepararse empieza por entender si tu empresa está afectada, qué deberá demostrar y cuáles son los plazos.
Cómo saber si tu empresa está afectada
NIS2 abarca 18 sectores, entre ellos energía, transporte, sanidad, agua, infraestructuras digitales, servicios tecnológicos gestionados y determinadas actividades industriales. Como regla general, afecta a entidades medianas y grandes de las actividades recogidas en sus anexos. Pertenecer a un sector no basta para determinar la inclusión.
El número de empleados no basta para determinar si tu empresa está afectada. También hay que revisar la facturación, el balance y las relaciones societarias. Una pequeña empresa tiene menos de 50 trabajadores y una facturación anual o un balance que no supera los 10 millones de euros. Para calcular estas cifras, deben tenerse en cuenta los datos de empresas asociadas o vinculadas cuando corresponda.
Estos ejemplos orientativos muestran por qué conviene analizar los servicios reales:
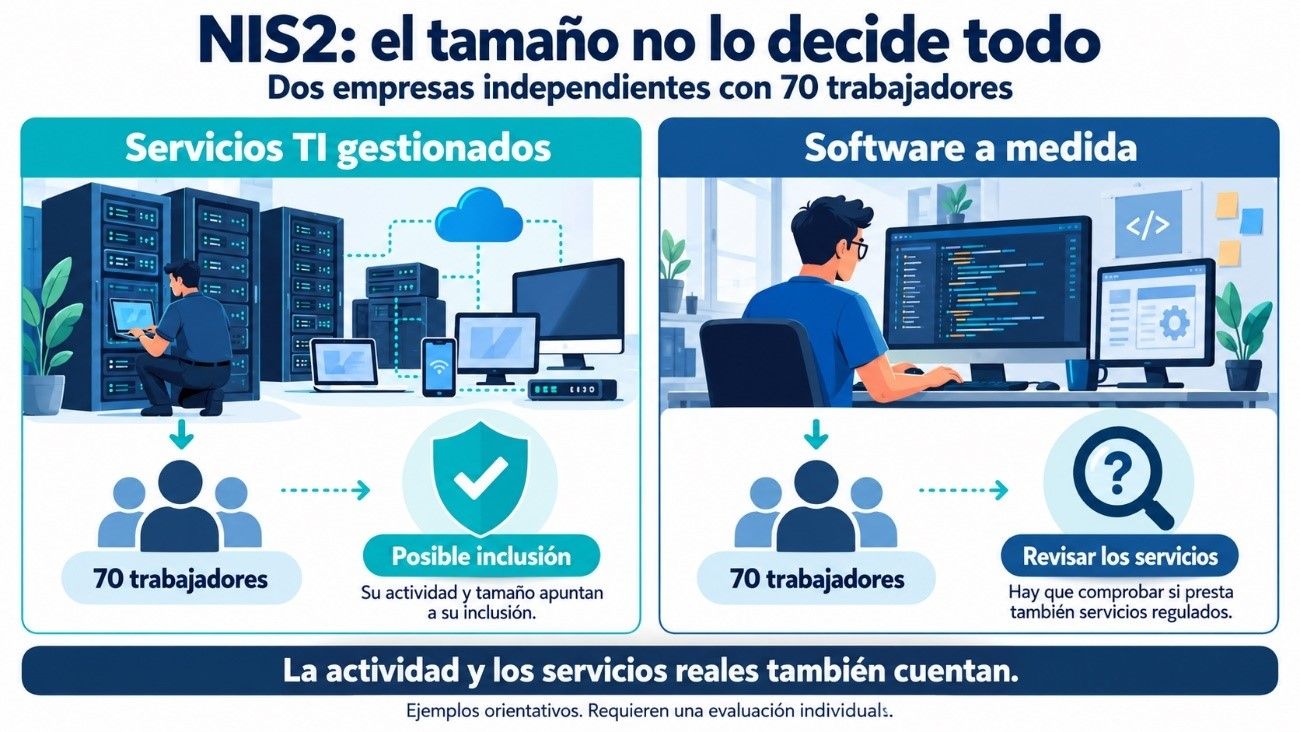
Existen excepciones independientemente del tamaño, como los proveedores de DNS. Además, trabajar para una entidad regulada puede generar exigencias contractuales de seguridad, sin convertir automáticamente al proveedor en sujeto obligado.
NIS2 en España: situación normativa y plazos
El plazo europeo de transposición terminó el 17 de octubre de 2024. España aprobó un anteproyecto en enero de 2025, pero ese trámite no equivalía a aprobar la ley. En julio de 2026, la Comisión Europea anunció que llevaría a España ante el Tribunal de Justicia por no haber comunicado las medidas de transposición de NIS2.
La fecha de entrada en vigor de la norma española y los posibles periodos de adaptación deberán comprobarse en el texto que se publique en el BOE.
Mientras tanto, siguen siendo exigibles las obligaciones que correspondan por la normativa vigente, la regulación sectorial y los contratos.
Qué tendrá que demostrar tu empresa
NIS2 exige medidas proporcionadas al riesgo: análisis de amenazas, gestión de incidentes, continuidad, seguridad de proveedores, tratamiento de vulnerabilidades, control de accesos, criptografía y formación.
La preparación debe dejar evidencias: un inventario actualizado de sistemas críticos, registros de revisión de permisos, procedimientos de respuesta y resultados de pruebas de restauración. Disponer de copias de seguridad debe acompañarse de comprobar que permiten recuperar la información necesaria. La guía técnica de ENISA desarrolla controles y ejemplos de evidencias para determinadas entidades digitales.
La seguridad de la cadena de suministro y la formación en ciberseguridad del equipo forman parte de ese trabajo.
La dirección deberá aprobar las medidas, supervisar su implantación y recibir formación. Aunque contrate servicios externos, sigue siendo responsable de aprobar y supervisar las medidas de ciberseguridad.
Qué ocurre cuando hay un incidente
Ante un incidente significativo, NIS2 establece una comunicación por fases al equipo de respuesta a incidentes de seguridad informática —CSIRT— o a la autoridad competente.
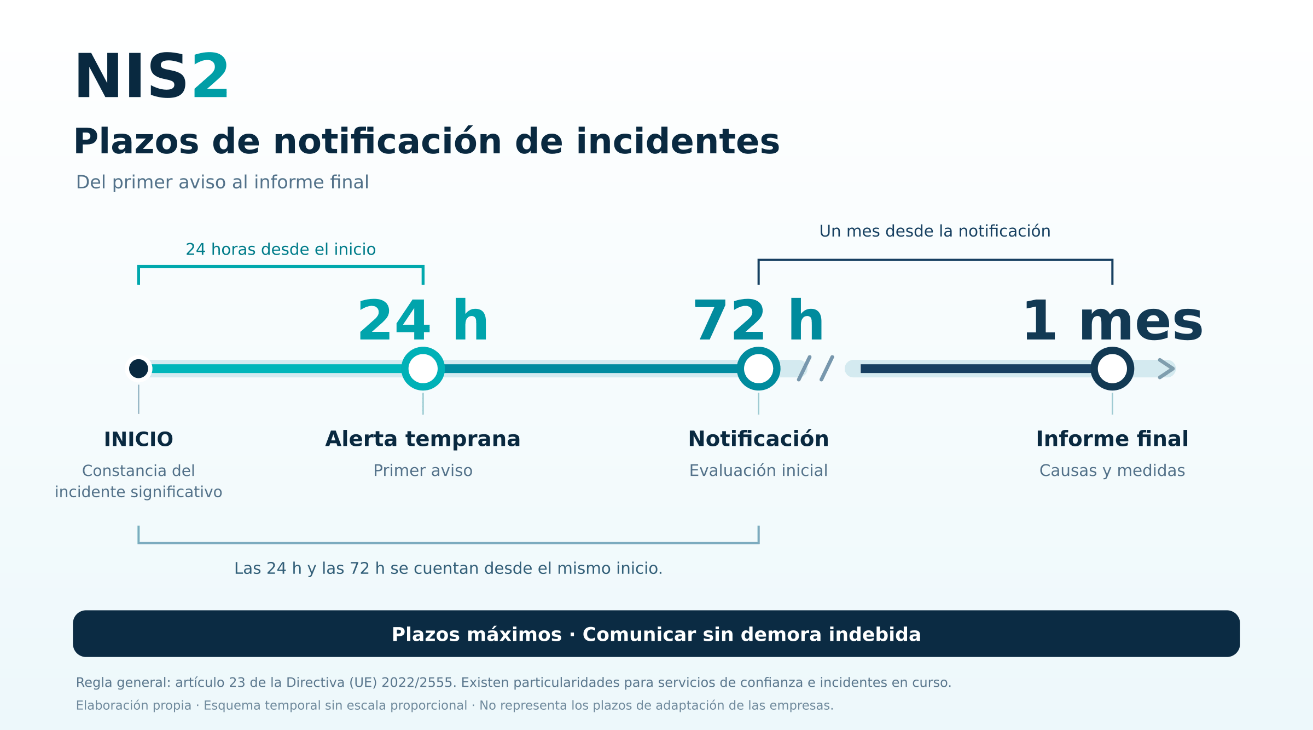
Las 24 y las 72 horas se cuentan desde que se tiene constancia del incidente significativo. El mes para el informe final comienza con la notificación. Debe comunicarse sin demora indebida, sin esperar a agotar esos máximos. Existen particularidades para servicios de confianza e incidentes todavía abiertos.
Para responder a tiempo, la empresa necesita establecer quién evalúa lo ocurrido, quién comunica y quién sustituye a cada responsable. Esperar a reunir toda la información puede retrasar el primer aviso.
Qué consecuencias prevé el incumplimiento
NIS2 distingue entre entidades esenciales e importantes según actividad, tamaño y excepciones. La clasificación influye en la supervisión y las sanciones.
La directiva exige máximos sancionadores nacionales de, al menos:
- Entidades esenciales: 10 millones de euros o el 2 % del volumen de negocio anual mundial.
- Entidades importantes: 7 millones de euros o el 1,4 %.
En ambos casos se toma la cantidad mayor. No son multas automáticas por sufrir un ataque: se valoran los incumplimientos y sus circunstancias. También se prevén medidas correctoras. La aplicación del nuevo régimen español dependerá de la transposición.
Una hoja de ruta con resultados concretos
La preparación puede organizarse en cinco fases:
La preparación debe generar resultados concretos: una evaluación documentada de si la empresa está afectada, un reparto de responsabilidades aprobado por dirección y un plan para reducir los riesgos prioritarios.
A ello se suma un procedimiento de respuesta con contactos, suplentes y plantillas de comunicación. Para comprobar que funciona, realiza un simulacro y una prueba de restauración, y registra los fallos detectados, quién debe resolverlos y en qué plazo.
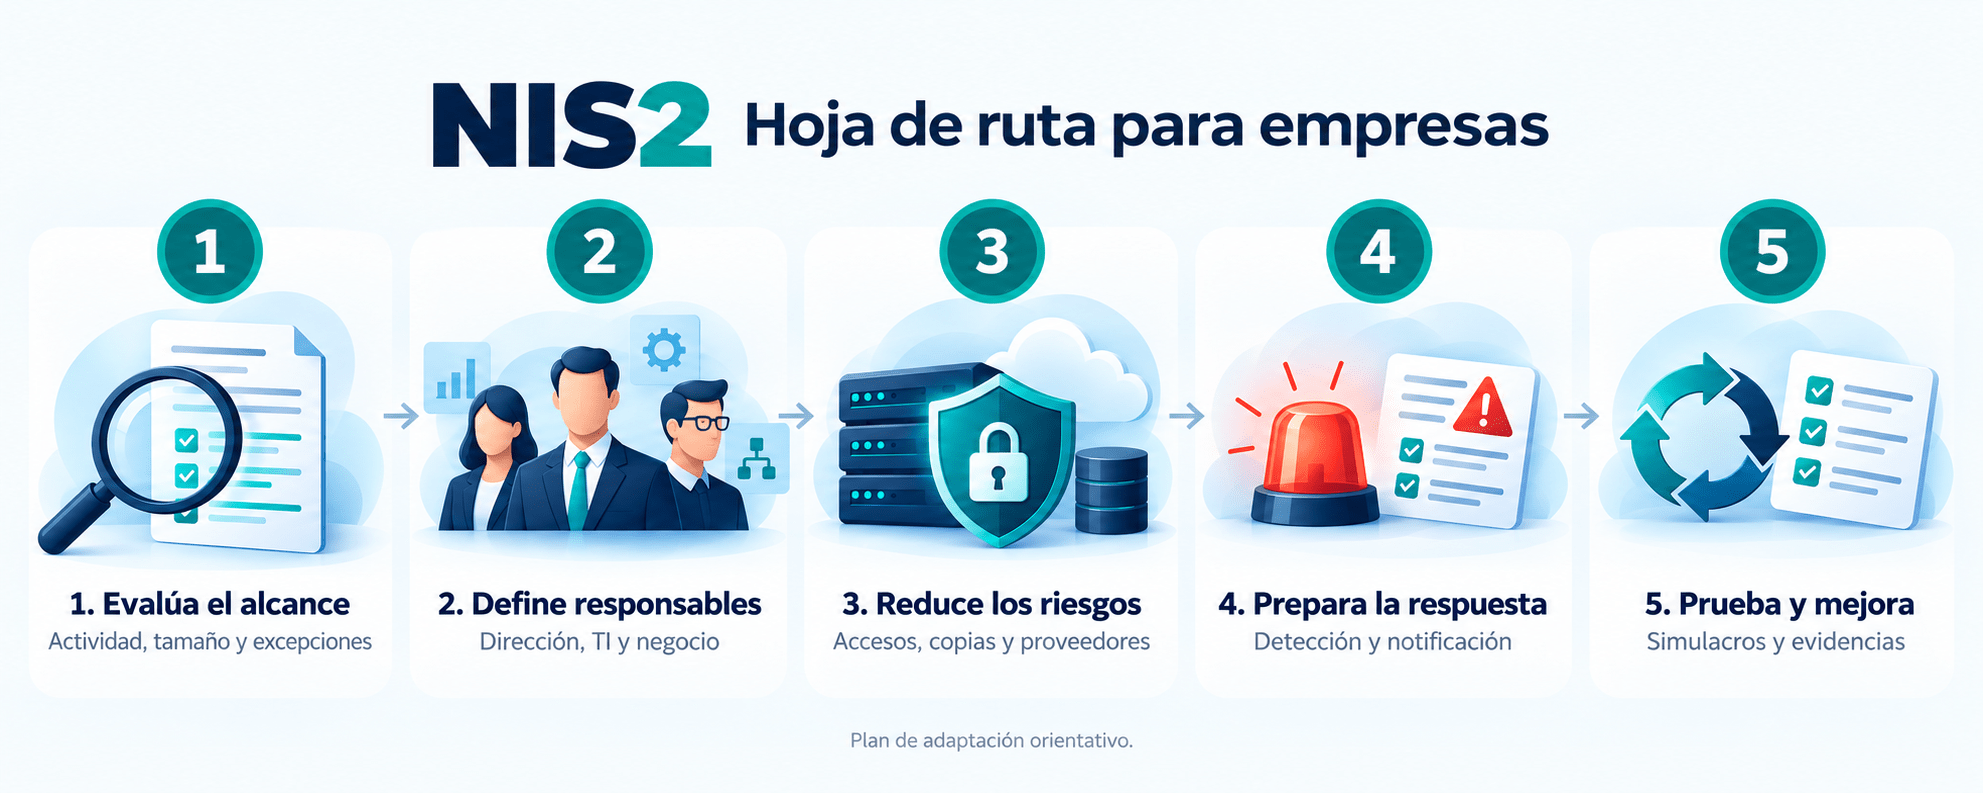
Esta secuencia orienta la preparación, sin sustituir el análisis normativo de cada empresa. El avance debe poder comprobarse: responsables que conocen sus funciones, decisiones documentadas y pruebas que acreditan la capacidad de recuperar la actividad.
En España, prepararse para NIS2 requiere implicar a la dirección e integrar la ciberseguridad en la gestión diaria del negocio.
Identificar los sistemas críticos, revisar a los proveedores y ensayar la respuesta ante incidentes permite detectar debilidades antes de que afecten al negocio. Así, ante una interrupción, la empresa estará mejor preparada para actuar con responsables que conocen sus funciones y procedimientos claros, recuperar su actividad en el menor tiempo posible y minimizar los costes y el impacto económico y reputacional.